9:58 am | Thursday 22 October 2026

follow us:


Fake BTS picu SMS Phishing, VIDA dorong penguatan keamanan digital
06:41:00 | 22 Okt 2026
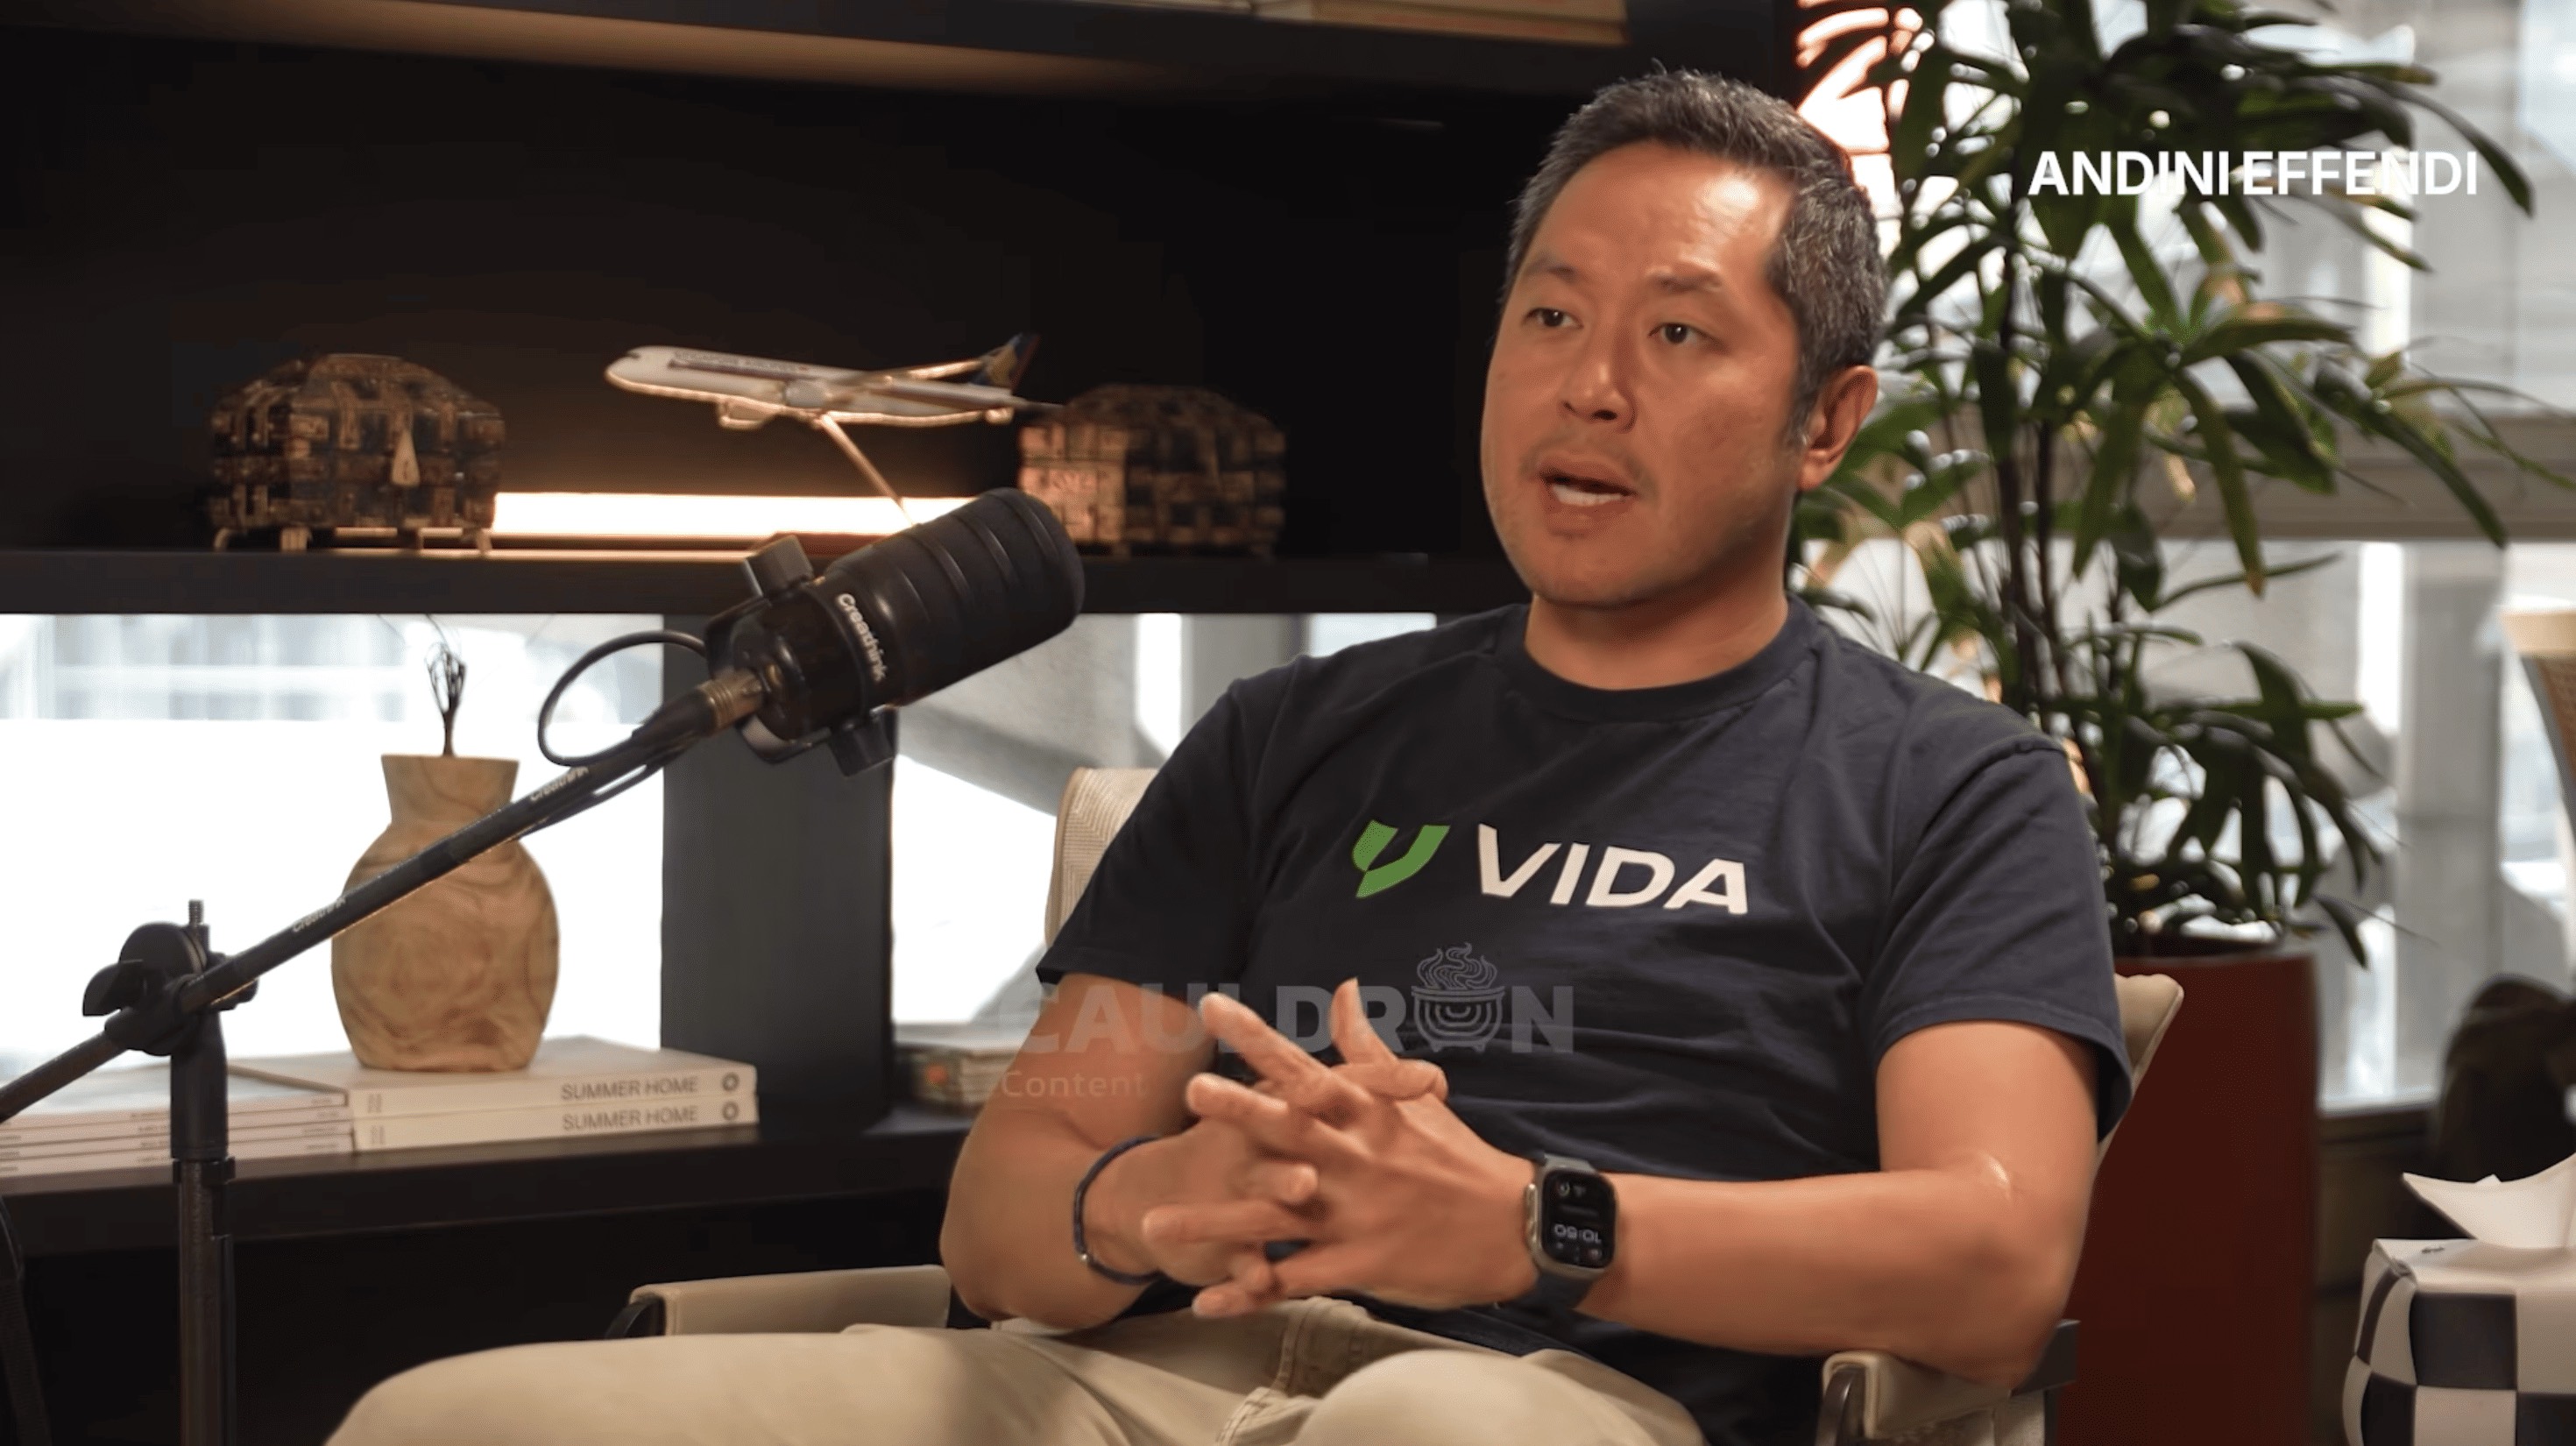
JAKARTA (IndoTelko) - Maraknya penipuan melalui SMS dengan memanfaatkan perangkat fake Base Transceiver Station (BTS) menjadi pengingat bahwa perlindungan konsumen digital membutuhkan sistem keamanan yang lebih kuat, bukan sekadar mengandalkan kewaspadaan pengguna.
Pada awal Oktober 2026, kepolisian membongkar operasi fake BTS di sekitar Jalan Sudirman, Jakarta. Perangkat pemancar sinyal seluler palsu tersebut diduga digunakan untuk mengirim hingga 20.000 SMS phishing per hari dengan menyamar sebagai komunikasi resmi dari pihak perbankan.
Founder dan Group CEO VIDA, Niki Luhur, menilai modus tersebut menunjukkan semakin kompleksnya ancaman penipuan digital. Melalui podcast bersama jurnalis independen Andini Effendi, ia mempertanyakan apakah konsumen sepenuhnya dapat disalahkan ketika pesan penipuan dirancang sedemikian rupa agar terlihat meyakinkan.
“Memang benar, kita sudah mengedukasi masyarakat agar tidak membagikan OTP. Tapi kalau banyak orang tetap menjadi korban dengan modus seperti ini, kita perlu bertanya kembali: apakah ini benar-benar kesalahan konsumen?” ujar Niki.
Dalam modus fake BTS, pelaku dapat mengarahkan korban ke situs palsu untuk memasukkan PIN, kode OTP, atau nomor kartu kredit. Informasi tersebut kemudian berpotensi dimanfaatkan untuk mengambil alih akun (account takeover).
Menurut Niki, lembaga keuangan perlu memastikan bahwa kredensial yang berhasil dicuri tidak otomatis memberikan akses kepada pelaku. Autentikasi dua faktor (two-factor authentication atau 2FA) pun tidak selalu menjamin perlindungan yang kuat karena efektivitasnya bergantung pada jenis faktor autentikasi dan kemampuannya memastikan identitas pihak yang mengakses layanan.
Perkuat Verifikasi Berlapis
VIDA menekankan pentingnya sistem keamanan yang tidak hanya memeriksa kode atau kredensial yang dimasukkan pengguna, tetapi juga memverifikasi identitas dan perangkat yang digunakan. Pendekatan ini mencakup tiga lapisan, yakni Verified Person untuk memastikan pengguna merupakan pihak yang sah, Verified Document untuk memeriksa keaslian dokumen identitas, serta Verified Deviceuntuk memastikan akses berasal dari perangkat yang terdaftar dan tepercaya.
Kombinasi ketiga lapisan tersebut ditujukan untuk memperkecil risiko pengambilalihan akun, sehingga OTP yang dicuri tidak menjadi satu-satunya kunci untuk mengakses rekening.
Niki juga menyoroti perlunya penilaian risiko berdasarkan jenis aktivitas, bukan hanya nilai transaksi. Aktivitas yang tidak melibatkan perpindahan uang secara langsung tetap dapat membuka celah bagi pelaku kejahatan.
“Kalau kita menentukan apakah suatu aktivitas berisiko tinggi, kita tidak bisa hanya melihat nilai uang yang terlibat. Reset password, misalnya, tidak memiliki nilai transaksi, tetapi bisa menjadi pintu masuk untuk mengambil alih rekening. Kita perlu melihat risiko dan potensi penyalahgunaan dari aktivitas tersebut,” jelasnya.
Sejalan dengan pendekatan tersebut, VIDA menghadirkan ID FraudShield, solusi deteksi penipuan identitas dengan sistem pertahanan berlapis. Terintegrasi dengan verifikasi biometrik, teknologi ini menganalisis perangkat, perilaku pengguna, jaringan, serta lokasi secara real-time untuk mengidentifikasi indikasi penipuan yang mungkin tidak terdeteksi melalui pemeriksaan biometrik saja.
Melalui analisis berbagai indikator risiko, ID FraudShield membantu penyedia layanan mengenali potensi penipuan lebih dini.
VIDA menilai penguatan infrastruktur identitas digital perlu berjalan beriringan dengan edukasi masyarakat. Di tengah modus penipuan yang terus berkembang, sistem keamanan perlu dirancang secara proaktif dan preventif agar perlindungan konsumen menjadi bagian utama dari inovasi layanan digital. (mas)
Baca juga :
•
•
•
Artikel Terkait
-
 Digital Business - 06:07:00 | 11 Sep 2026Kebutuhan terhadap proses yang lebih cepat dan aman jadi pertimbangan utama perusahaan melakukan digitalisasi
-
 Digital Business - 06:59:00 | 22 Jul 2026Sebelum beralih ke sistem digital, seluruh dokumen di MINISO Indonesia masih dikelola secara fisik
-
 Digital Business - 07:43:00 | 23 Jun 2026Kesenjangan di masa depan tak lagi terjadi antara masyarakat yang terhubung dan tidak terhubung

More Stories