7:48 am | Thursday 19 November 2026

follow us:


Kaspersky temukan Citrus, Ransomware baru yang manfaatkan AI
07:39:00 | 19 Nov 2026
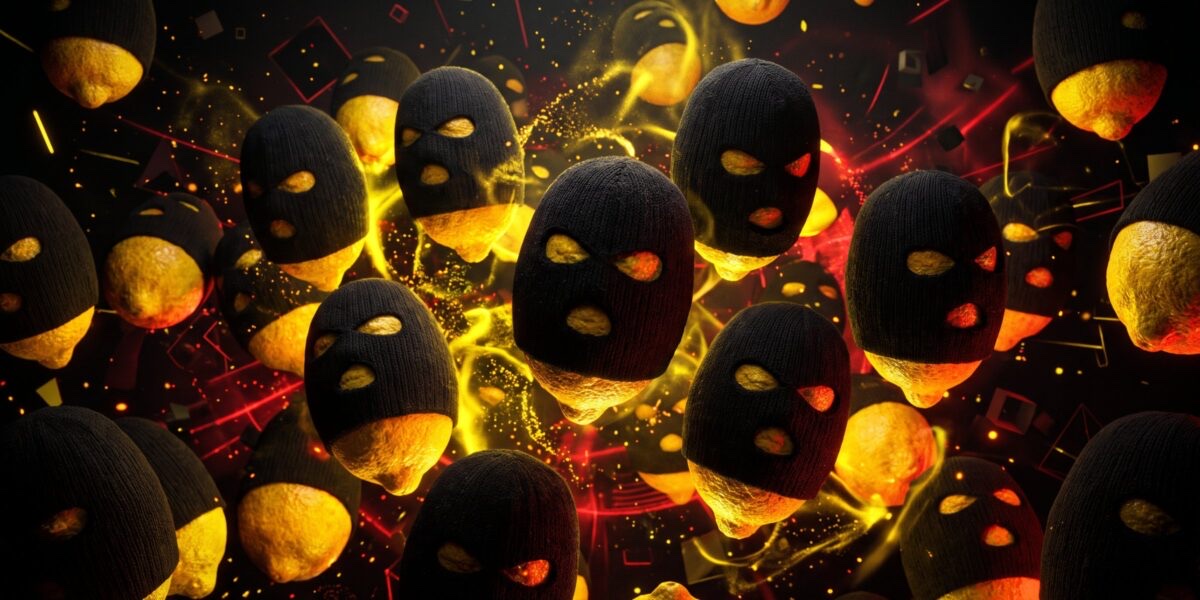
JAKARTA (IndoTelko) - Kaspersky Security Services mengidentifikasi kelompok ransomware baru bernama Citrus yang menyasar sistem Windows di lingkungan perusahaan. Kelompok yang menggunakan bahasa Rusia ini diketahui memanfaatkan akun kontraktor yang telah disusupi untuk masuk ke jaringan korban.
Dalam investigasi yang dilakukan Kaspersky, penyerang menggunakan kredensial kontraktor yang dicuri untuk mengakses layanan VPN atau server Remote Desktop Protocol (RDP) yang terhubung ke internet.
Setelah memperoleh akses, operator Citrus mengandalkan perangkat bawaan Windows dan PowerShell untuk menjalankan berbagai tahapan serangan. Kaspersky menemukan skrip PowerShell, file batch, serta perintah individual yang menunjukkan indikasi dibuat dengan bantuan model bahasa besar atau large language model (LLM).
Skrip yang ditemukan juga memiliki komentar yang selaras dengan keluaran AI. Temuan tersebut mengindikasikan pelaku memanfaatkan teknologi AI untuk membantu menyusun dan menyesuaikan komponen operasional selama penyusupan.
Untuk mengurangi jejak aktivitas, Citrus menghapus perangkat dan file hasil eksekusi, membersihkan riwayat perintah, serta dalam sejumlah kasus menghapus log peristiwa sistem. Pelaku juga menyamarkan perangkat dan artefak serangan menggunakan nama yang terlihat sah, termasuk nama merek tepercaya.
Sebelum mengenkripsi data, kelompok ini mengumpulkan informasi dari aplikasi pesan pada sistem yang berhasil diakses. Data kemudian dikompres menggunakan 7-Zip dan diunggah ke layanan web eksternal melalui Google Chrome.
Penyebaran ransomware dilakukan menggunakan sejumlah metode, antara lain self-extracting archives, skrip PowerShell, dan Group Policy Object (GPO) berbahaya. Teknik tersebut digunakan untuk mendistribusikan malware ke banyak perangkat, membuat tugas terjadwal, mengaktifkan manajemen jarak jauh, melemahkan perlindungan sistem, hingga menampilkan pesan tebusan.
Gunakan Varian Sn00py
Kaspersky menemukan bahwa Citrus menggunakan varian ransomware dari keluarga Sn00py yang ditulis dengan bahasa pemrograman Go. Pada sistem Windows, malware mengenkripsi file pengguna dan menambahkan ekstensi .citrus.
Saat dijalankan, malware membuka jendela konsol dan berupaya mengubah pengaturan sistem. Tindakan tersebut tidak hanya ditujukan untuk mengenkripsi data, tetapi juga mempersulit proses pemulihan dan penanganan insiden.
Dalam analisisnya, Kaspersky juga menemukan sejumlah kemiripan antara taktik, teknik, dan prosedur (TTP) Citrus dengan kelompok Toy Ghouls, termasuk pola enkripsi sistem korban dan penggunaan perangkat yang serupa.
Pakar Layanan Keamanan Kaspersky, Stanislav Larinsky, mengatakan Citrus menonjol karena memanfaatkan konten yang dihasilkan AI untuk mendukung aktivitas intrusi pada sistem yang telah disusupi.
Menurutnya, insiden yang diselidiki memperlihatkan kombinasi pencurian akses akun pihak ketiga, peningkatan hak akses (privilege escalation), serta penyebaran serangan ke seluruh domain perusahaan.
Larinsky mengingatkan bahwa akses yang diberikan kepada kontraktor dapat menjadi pintu masuk bagi serangan lebih luas apabila tidak dikendalikan dan dipantau secara berkelanjutan.
Kaspersky Berikan Rekomendasi Keamanan
Untuk mengurangi risiko serangan ransomware, Kaspersky merekomendasikan organisasi melakukan pencadangan data penting secara berkala. Perusahaan disarankan memiliki dua salinan cadangan, masing-masing di penyimpanan cloud dan media fisik, serta rutin memastikan data tersebut dapat dipulihkan.
Organisasi juga perlu memperbarui sistem operasi, peramban, antivirus, dan perangkat lunak lainnya untuk menutup celah keamanan yang dapat dimanfaatkan penyerang.
Selain itu, Kaspersky menyarankan penggunaan solusi keamanan berlapis seperti Kaspersky Next yang dilengkapi kemampuan perlindungan real-time, visibilitas ancaman, serta investigasi dan respons melalui teknologi EDR dan XDR.
Perusahaan juga dapat memanfaatkan layanan Compromise Assessment, Managed Detection and Response, dan Incident Response untuk mendeteksi serta menangani serangan yang sulit diidentifikasi.
Rekomendasi lainnya mencakup pemanfaatan layanan Threat Intelligence untuk memperoleh informasi terkini mengenai taktik penyerang serta peningkatan literasi keamanan digital karyawan melalui pelatihan berkala.
 Laporan lengkap mengenai aktivitas kelompok Citrus tersedia melalui Securelist.com. (mas)
Baca juga :
•
•
•
Artikel Terkait
-
 Global News - 07:06:00 | 17 Nov 2026Kaspersky mengingatkan bahwa risiko keamanan siber masih perlu diwaspadai
-
 Global News - 08:56:00 | 16 Nov 2026Kelompok Baby Boomer berusia 61 tahun ke atas lebih banyak mengandalkan mesin pencari (38%) dan situs resmi merek (39%)
-
 Global News - 07:59:00 | 12 Nov 2026Minat terhadap perangkat keamanan berbasis AI cukup tinggi di Vietnam sebesar 87%, Malaysia 76%, dan Indonesia 74%
-
 Global News - 06:58:00 | 11 Nov 2026Spyware terkadang menggunakan nama generik seperti System Manager, Phone Health, atau Device Service
-
 Rumors - 07:07:00 | 09 Nov 2026Informasi kecil dalam sebuah video dapat saling melengkapi dan mengungkap lebih banyak tentang kehidupan seorang anak
Rekomendasi



Berita Pilihan
More Stories