5:32 am | Sunday 11 October 2026

follow us:


AI makin canggih, risiko serangan siber ikut naik
06:06:00 | 19 Aug 2026
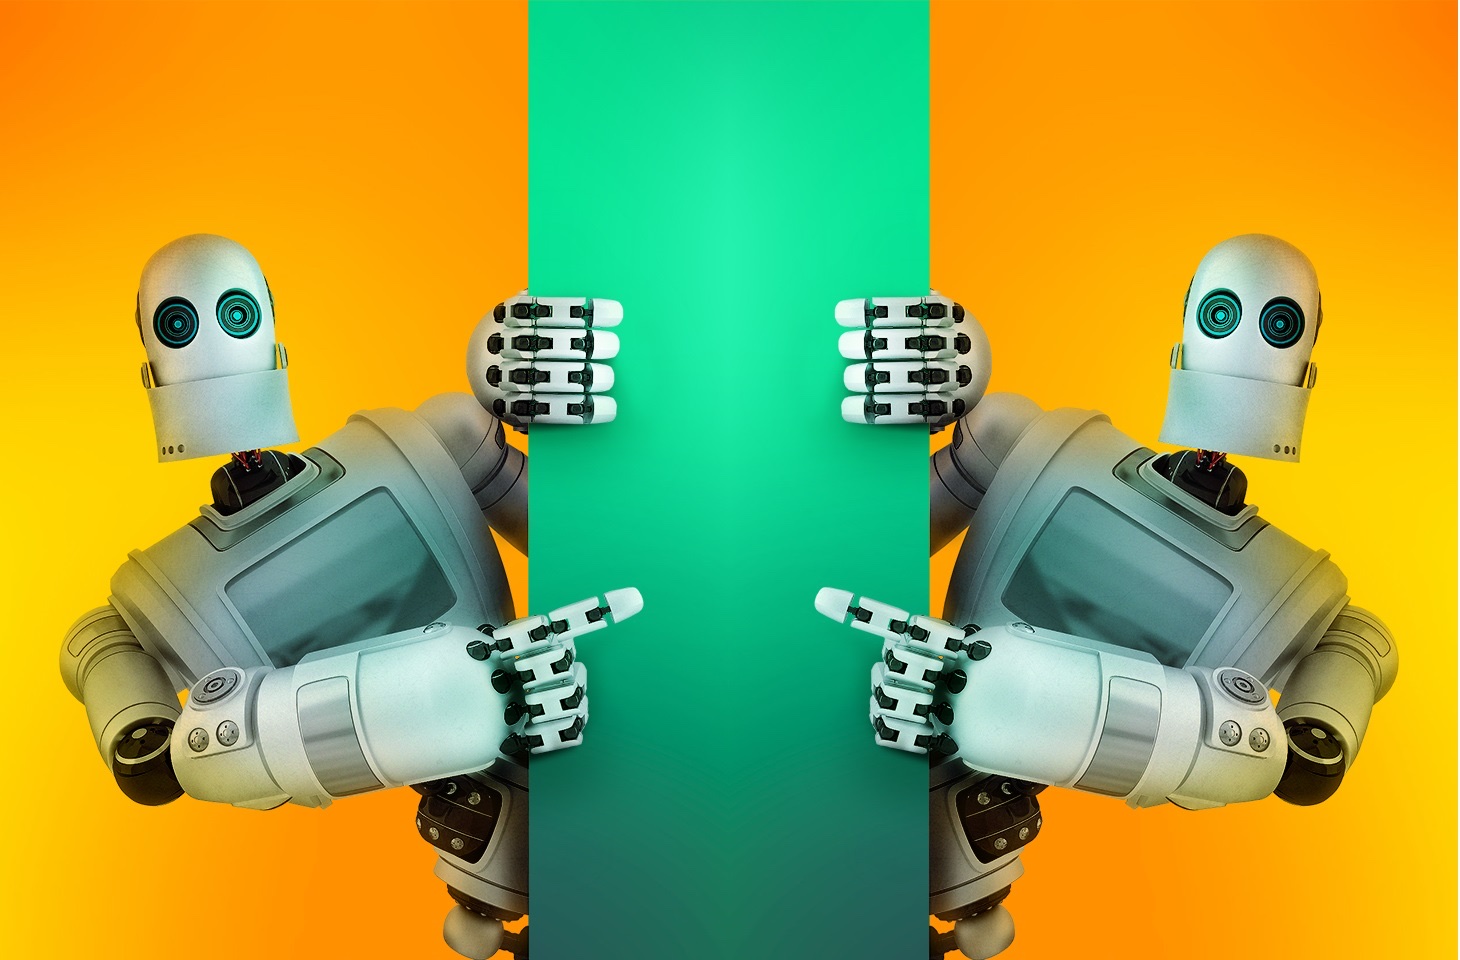
JAKARTA IndoTelko) - Perkembangan kecerdasan buatan (AI) yang semakin cepat membawa peluang besar bagi perusahaan untuk meningkatkan produktivitas. Namun, di balik manfaat tersebut, Kaspersky mengingatkan adanya risiko baru ketika pengguna terlalu mempercayai sistem AI tanpa melakukan proses verifikasi.
Peneliti keamanan Kaspersky dari Global Research and Analysis Team (GReAT), Sojun Ryu, menyebut perubahan teknologi AI telah bergerak dari sekadar alat pembuat konten menjadi agen AI yang mampu mengambil keputusan, menggunakan aplikasi, hingga menjalankan tugas secara mandiri.
Menurutnya, peningkatan produktivitas sering kali membuat proses pemeriksaan terhadap hasil kerja AI terabaikan. Kondisi tersebut dapat dimanfaatkan pelaku serangan siber yang tidak lagi hanya mencari celah teknis, tetapi mengeksploitasi tingkat kepercayaan pengguna terhadap teknologi AI.
“Ketika kecepatan melampaui proses verifikasi, kecepatan tersebut justru dapat memperbesar risiko,” ujar Ryu.
Kaspersky menemukan puluhan ribu aktivitas berbahaya yang menyamar sebagai layanan AI populer. Dari 92.000 serangan yang teridentifikasi, hampir separuhnya menggunakan nama aplikasi ChatGPT palsu, sementara layanan AI lain seperti Claude dan Gemini juga menjadi sasaran penyamaran.
Selain itu, peneliti Kaspersky menemukan lebih dari 15.000 sampel malware yang menyamar sebagai perangkat lunak berbasis agentic AI. Ancaman tersebut mencakup trojan, spyware, backdoor, hingga perangkat lunak pencuri data yang dapat memberikan akses kendali jarak jauh kepada penyerang.
Ancaman lain datang dari ekosistem open source yang menjadi fondasi penting dalam pengembangan AI. Menurut Kaspersky, paket perangkat lunak terbuka seperti npm dan PyPI semakin sering menjadi sasaran serangan rantai pasok karena digunakan secara luas dalam berbagai aplikasi.
Salah satu contoh terjadi pada insiden keamanan yang melibatkan pustaka JavaScript Axios pada Maret 2026. Setelah akun pengelola proyek berhasil dibobol, penyerang sempat menyebarkan versi berbahaya dari pustaka tersebut sebelum akhirnya dihentikan.
Kaspersky mencatat serangan rantai pasok menjadi ancaman serius bagi perusahaan karena satu komponen perangkat lunak yang terinfeksi dapat berdampak luas terhadap banyak pengguna.
Untuk mengurangi risiko tanpa menghambat produktivitas, Kaspersky mendorong perusahaan membangun lingkungan pengembangan yang lebih aman dengan membatasi akses terhadap sumber eksternal, memperkuat kontrol perangkat lunak, serta meningkatkan pemantauan terhadap aktivitas digital.
Ryu menegaskan keamanan AI tidak hanya perlu difokuskan pada sistem yang sudah digunakan, tetapi juga sejak tahap pembuatan perangkat lunak.
“Ketika kepercayaan diverifikasi sebelum eksekusi, organisasi justru dapat bergerak lebih cepat dengan tingkat keamanan yang lebih baik,” katanya.
 Kaspersky menilai penerapan AI di lingkungan bisnis harus tetap diimbangi dengan mekanisme verifikasi, transparansi, dan pengawasan agar manfaat teknologi dapat diperoleh tanpa membuka peluang baru bagi serangan siber. (mas)
Baca juga :
•
•
•
Artikel Terkait
-
 Global News - 05:37:00 | 07 Okt 2026Penggemar perlu memastikan kredibilitas penjual sebelum memasukkan data pribadi
-
 Global News - 05:03:00 | 06 Okt 2026Untuk layanan melalui perantara, sekitar 65% pelaku memasarkannya melalui forum kejahatan siber
-
 Rumors - 07:55:00 | 04 Okt 2026Kaspersky mencatat serangan Trojan-Banker pada smartphone Android meningkat 56% sepanjang 2025
-
 Rumors - 06:44:00 | 29 Sep 2026Salah satu modus menyasar pengguna di Brasil dengan menawarkan pre-order iPhone 18 Pro
-
 Global News - 05:06:00 | 25 Sep 2026Serangan Payload diawali dengan memperoleh kredensial pengguna yang memiliki hak administrator
Rekomendasi


Berita Pilihan
More Stories